

信息安全理论与技术知识点总结第1章 信息安全基础知识1.信息安全定义
一个国家的信息化状态和信息技术体系不受外来的威胁与侵害
2.信息安全(网络安全)特征(真保完用控审靠去掉第1个和最后一个)3.网络安全4层含义4.网络安全结构层次5.网络信息安全策略(物访防信安)
6.ISO/OSI安全体系3个组成
ISO:国际标准化组织
OSI:开放系统互连通信参考模型
7.网络安全体系2个模型8.信息系统安全5个等级(自系安结访)9.安全评测认证体系
TCSEC(可信任计算机标准评估准则):现行的网络安全准则,分为3个部分
第2章:密码学基本理论1.密码体制5部分
明文空间P,密文空间C,密钥空间K,加密算法E,解密算法D
2.对称密码体制
优点:加密,解密速度快,保密度高
缺点:
对称密码算法的密钥分发过程十分复杂,代价高
多人通信时密钥组合数量急剧加大,密钥分发更加复杂
只有通信双方统一密钥才能互相发送保密的消息
数字签名难(接收双方均可伪造签名)
代表算法:DES,3DES,IDEA(国际数据加密算法),AES
3.非对称密码体制
优点:
密钥少,便于管理
密钥分配简单,不需秘密的通道和复杂的协议
可以实现数字签名
缺点:加密,解密速度慢,同等安全强度下公钥密码体制的密钥位数要求多一些
代表算法:RSA(基于分解大整数的困难性假定),Diffie-Hellman密钥交换协议,EIGamal公钥密码技术
第3章:密钥管理技术1.密钥类型
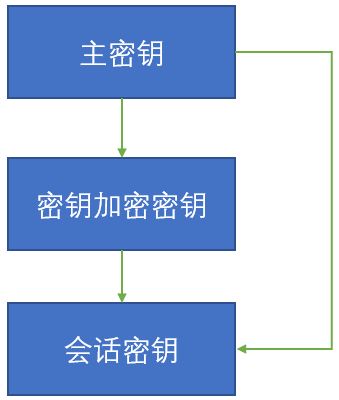
2.密钥分配
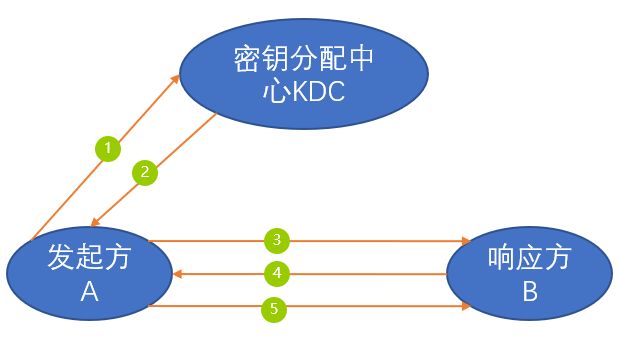
以下仅考虑在对称密码技术中的密钥分配
KaKa
KaKa
:A和KDC的共享密钥
KbKb
KbKb
:B和KDC的共享密钥
KsKs
KsKs
:A和B希望通过KDC获得的会话密钥
A->KDC:IDA || IDB|| N1IDA || IDB|| N1
IDA || IDB|| N1IDA || IDB|| N1
A向KDC发出会话密钥请求。N1N1
N1N1
指时间戳,计数器或随机数,防止攻击者对N1N1N1N1的猜测
KDC->A:EKa
Ks || IDA || IDB || N1 || EKb
Ks || IDA
EKa
Ks || IDA || IDB || N1 || EKb
Ks || IDA
EKa
Ks || IDA || IDB || N1 || EKb
Ks || IDA
EKa
Ks || IDA || IDB || N1 || EKb
Ks || IDA
使用KaKa
KaKa
加密,保证了只有A才能对这一消息解密,且A相信这一消息是KDC发送的
A->B:EKb
Ks || IDA
EKb
Ks || IDA
EKb
Ks || IDA
EKb
Ks || IDA
首先B可以获得KsKs
KsKs
,并且通过EKbEKbEKbEKb可以确定KsKsKsKs确实来自KDC,最后通过IDAIDAIDAIDA可以验证对方为A
B->A:EKsEKs
EKsEKs
作用是告诉A,B当前是可以通信的
A->B:EKsEKs
EKsEKs
A对B的消息进行响应,告知B,A已经知道B可以通信了
前3步已经完成了密钥的分配,后2步是认证的过程,使B确定收到的信息不是重放
MKmMKm
MKmMKm
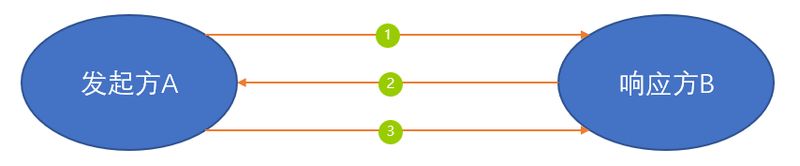
:A与B之间共享的主密钥
KsKs
KsKs
:A和B之间的会话密钥
A->B:IDA || N1IDA || N1
IDA || N1IDA || N1
A向B发送一个要求会话密钥的请求,请B产生一个会话密钥用于安全通信
B->A:EMKm
Ks || IDA || IDB || f(N1) || N2
EMKm
Ks || IDA || IDB || f(N1) || N2
EMKm
Ks || IDA || IDB || f(N1) || N2
EMKm
Ks || IDA || IDB || f(N1) || N2
f(N1)f(N1)
f(N1)f(N1)
感觉是对A的请求的一个响应,主要是把会话密钥KsKsKsKs传递给了A
A->B:EKsEKs
EKsEKs
在集中式分配中,A把ks给了B,B确定了一次,A又确定了一次,但在分布式中,B把ks给了A,A确定了,但B却没再确定一次
第4章:数字签名与认证技术1.信息摘要概念&特点&常见算法
概念:
明文相同时,经过相同的消息摘要算法可以得到相同且唯一的一组数据,称之为明文的消息摘要
消息摘要只是想保证消息的完整性,不同于数字签名还会对发送者的身份起到验证作用
特点:
常见消息摘要算法:
MD2, MD4, MD5, SHA
2.数字签名
数字签名解决的问题:
解决通信双方在通信时的欺骗或伪造行为
消息摘要只是为了保证消息的完整性,但数字签名在保证消息完整性的同时还会对发送方的身份起到验证作用,同时具有不可抵赖性,如果加上了加密算法还可以起到保密性
加上了消息摘要和加密算法的数字签名流程
设发送方为A,接收方为B,A的私钥为SKASKA
SKASKA
,A的公钥为PKAPKAPKAPKA,B的私钥为SKBSKBSKBSKB,B的公钥为PKBPKBPKBPKB,待发送消息为M
加密算法为E()(既可以实现数字签名,又可以实现消息加密),解密算法为D()(既可以实现签名验证,又可以实现消息解密)
进行消息摘要的 哈希算法为H()
A计算签名:计算消息的摘要值H(M),计算签名ESKA(H(M))ESKA(H(M))ESKA(H(M))ESKA(H(M))
A进行加密:将签名和消息用B的公钥加密EPKB(M || ESKA(H(M))EPKB(M || ESKA(H(M))EPKB(M || ESKA(H(M))EPKB(M || ESKA(H(M))
A向B发送结果:将上述计算结果发送给B
B解密:首先对A发送过来的消息进行解密DSKB(EPKB(M || ESKA(H(M)))DSKB(EPKB(M || ESKA(H(M)))DSKB(EPKB(M || ESKA(H(M)))DSKB(EPKB(M || ESKA(H(M)))获得M || ESKA(H(M))M || ESKA(H(M))M || ESKA(H(M))M || ESKA(H(M))
B验证签名:使用A的公钥对签名进行解密DPKA(ESKA(H(M))DPKA(ESKA(H(M))DPKA(ESKA(H(M))DPKA(ESKA(H(M))获得H(M)
B计算消息摘要:获得H(M)'
B进行比较:如果H(M)==H(M)′H(M)==H(M)′H(M)==H(M)′H(M)==H(M)′,说明M未被篡改,保证了消息的完整性,同时根据数字签名,保证了发送方的不可否认性,由于加上了加密算法,所以同时具有了保密性
常用算法
RSA
3.身份认证
要解决的问题
保证操作者的物理身份与数字身份相对应
身份认证的4种方法
4.Kerberos技术
用途
对网络上通信的实体进行相互身份认证(还能阻止旁听和重放)
细节
包含一个认证服务器(Authentication Server-AS) ,一个票据许可服务器(Ticket Granting Server-TGS),一个应用服务器(Application Server)。从加密算法上来讲,其验证是建立在对称加密(DES)的基础上的
用户通过向AS发送请求,获得票据许可票据TGT(Ticket Granting Ticket),用来向TGS表明身份
TGS为用户分发到目的服务器(就是上面所说的应用服务器)的服务许可票据(Service granting ticket)
用户使用服务许可票据与目的服务器进行通信
AS和TGS统称为KDC(Key Distribution Center-密钥分发中心)
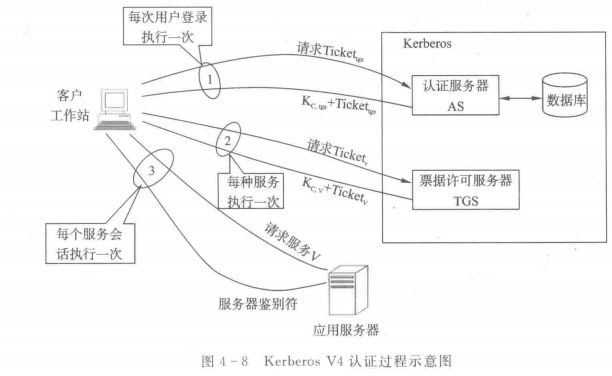
注:图中的TickettgsTickettgs
TickettgsTickettgs
是票据许可票据,TicketvTicketv
TicketvTicketv
是服务许可票据
优点
使用AS和TGS两重认证的2点优点:
缺点
需要解决 各主机节点时间同步 和 抗拒服务攻击的问题
第5章:PKI技术1. 基础知识
概念
PKI(Public Key Infrastructure):公钥基础设施,支持公开密钥管理并提供真实性,保密性,完整性和可追究性服务的基础设施
PKI提供的几种安全服务及对应的技术:向一个实体确认另一个实体是自己。使用数字签名实现
应用PKI的几种协议
2.获取用户公钥的流程(包含CA)
Bob生成公私钥对,向注册机构(Register Authority-RA)提出公钥注册申请
RA审查Bob,若通过审查,RA向证书颁发机构(Certificate Authority-CA)提出证书申请
CA为Bob签发证书,内容包括:Bob的身份信息和公钥,CA对证书的签名结果
Alice需要与Bob通信时,在证书发布系统查找Bob的证书,使用CA的公钥验证证书上的数字签名是否有效
验证证书后,Alice即可使用证书上的公钥与Bob进行通信
3.证书撤销列表(CRL)
CA签发证书为用户的身份和公钥进行解绑
撤销证书的原因:用户身份姓名的改变,私钥被窃或泄露,用户与其所属企业关系变更等
4.数字证书
由于数字证书本身应由CA颁发,所以数字证书本身应有CA的签名
标准
数字证书是X.509X.509
X.509X.509
公钥证书的同义词,符合ITU−TX.509V3ITU−TX.509V3
ITU−TX.509V3ITU−TX.509V3
协议
内容
证书认证过程
证书拆封:使用CA的公钥验证证书的数字签名,验证证书是否为CA所颁发
序列号验证:验证证书的真伪
有效期验证
撤销列表查询
证书的更新序列号会发生改变,同时私钥公钥对也会发生改变,并非仅修改一个有效期
第6章:网络攻击与防御技术
攻击的第1步:漏洞与信息收集(扫描技术和嗅探技术)
1.扫描技术
3个目的
2.嗅探技术
需要将网卡调至混杂模式
HUB与交换机的区别
HUB(多端口转发器):把接收到的数据帧直接发送到除数据源以外的所有端口(暴力转发)
交换机:交换机中存储有接口与主机物理地址MAC之间的端口映射表,只允许目标物理地址匹配的数据包通过
ARP欺骗
交换型网络最常用的一种嗅探技术
ARP协议:根据IP地址找MAC地址
分类:1.对路由器ARP cache表的欺骗(截获网关数据);2.对内网PC的网关欺骗(伪造网关)
欺骗实现原因:1.ARP协议没有安全性保证,任何计算机均可发送ARP数据包;2.ARP协议是无状态的;3.ARP cache需要定时更新,攻击者有了可乘之机
欺骗实现条件:局域网,攻击者必须先获得进入局域网的合法身份才能进行欺骗
常用的嗅探工具:TcpDump嗅探器软件,Wireshark网络数据包分析工具
3.口令攻击
攻击方式
防范措施(选防设采使)
4.缓冲区溢出攻击
概念
用户输入的数据长度超出了程序为其分配的内存空间,这些数据会覆盖程序为其他数据分配的内存空间,形成缓冲区溢出
3种类型
5.拒绝服务攻击
概念
服务:系统提供的,用户需求的一些功能
拒绝服务(DoS):对服务的干涉,使其可用性降低或失去可用性
拒绝服务攻击:造成DoS的攻击行为,目的是使计算机或网络无法提供正常服务
分布式拒绝服务攻击(DDoS):不同位置的多个攻击者同时向一个或数个目标发起攻击 || 一个或多个攻击者控制不同位置的多台机器对受害者实施攻击
第7章:恶意代码与防范技术1.种类
计算机病毒:单机病毒,不能独立存在需要依靠宿主,通过复制
蠕虫病毒:网络病毒;传播渠道有网络,电子邮件,U盘,移动硬盘,系统漏洞;代表熊猫烧香,莫里斯病毒(首个蠕虫病毒)
逻辑炸弹:合法应用程序加入的”恶意功能“;例如:为了版权保护,应用程序在运行后自动删除
木马:服务器端和客户端(控制器端),植入到目标机中的属于服务器端(服务器端还是客户端是对于木马所有者而言的);传播方式:捆绑,扫描二维码;代表:特洛伊木马,永恒之蓝
下载器病毒:破坏杀毒软件,下载病毒和木马;代表:机器狗,渠道商
玩笑程序:打断计算机正常行为,创造令人讨厌的东西;代表:女鬼
2.传播周期
设计-传播-感染-触发-运行-消亡
3.零碎知识点4.触发机制
日期,时间,键盘,感染,启动,访问磁盘次数,调用中断功能,CPU型号/主板型号作为触发条件
第8章:访问控制技术1.分类2.防火墙
内网:防火墙内的网络
外网:防火墙外的网络
受信主机和非受信主机分别指内网和外网的主机
内网中需要向外提供服务的服务器放在的网段即为非军事化区
3.NAT
工作在传输层