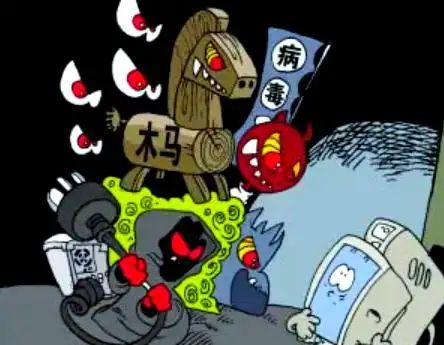


计算机病毒,这一计算机和网络安全的重大威胁,究竟从何而来?其实,它是人为编写的。这些病毒被精心编制者插入到计算机程序中,旨在破坏计算机的功能或数据,干扰计算机的正常使用。同时,它们还具备自我复制的能力,这是一组特殊的计算机指令或程序代码。但请放心,计算机病毒并不会感染人体或其他生物。防范它们对网络安全威胁极为重要。
02计算机病毒的特征
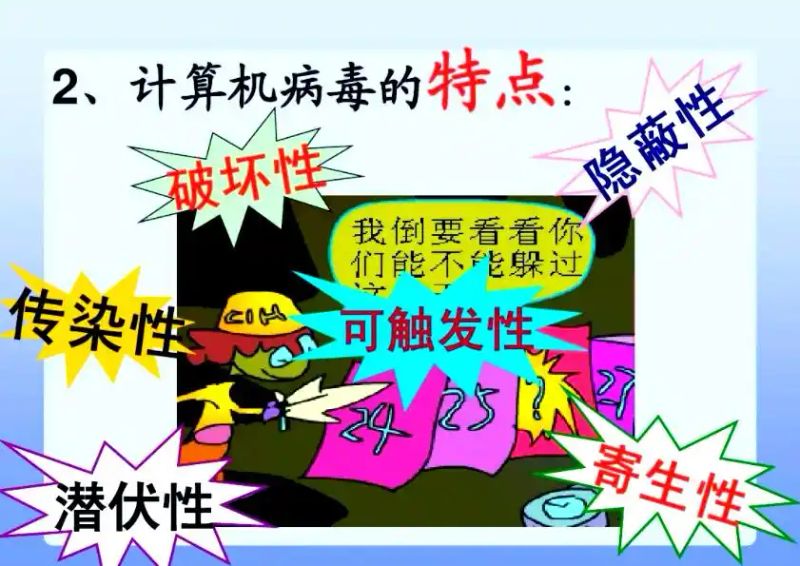
计算机病毒,这一对计算机和网络安全的严重威胁,具有一系列独特的特征。它们往往被精心编制者巧妙地插入到计算机程序中,不仅旨在破坏计算机的功能或数据,干扰其正常使用,更拥有自我复制的惊人能力。然而,尽管这些病毒极具破坏性,但它们并不会感染人体或其他生物,这是我们与自然界的生物病毒之间的本质区别。
破坏性
计算机病毒的首要特征便是其强大的破坏力。它们通过破坏计算机的功能或数据,干扰正常使用,甚至可能导致系统崩溃,给用户带来巨大损失。
隐蔽性和潜伏性
计算机病毒往往具有极高的隐蔽性和潜伏性,能够悄无声息地侵入系统,而不被用户察觉。这种隐蔽性使得病毒能够长时间潜伏在系统中,等待合适的时机进行攻击。
传染性
计算机病毒还具有惊人的传染性。它们能够通过复制自身并传播给其他程序或系统,实现快速扩散。这种“一传十,十传百”的传播方式,使得病毒能够在短时间内感染大量的计算机系统。
03计算机病毒的传播途径
计算机病毒的传播途径多种多样,它们可以通过网络、移动存储设备、电子邮件附件、即时通讯工具等方式进行传播。这些途径使得计算机病毒能够轻松地扩散到各个角落,给用户带来潜在的安全威胁。
04常见病毒类型
常见的计算机病毒类型包括哪些?
系统病毒和蠕虫病毒
系统病毒,其前缀包括Win32、PE、Win95、W32、W95等,这些病毒共同特点是能够感染Windows操作系统的.exe和.dll文件,并通过这些文件进行广泛传播。其中,知名的CIH病毒便属于此类。蠕虫病毒,其前缀为Worm,这类病毒的一大特点是通过网络或系统漏洞进行广泛传播。许多蠕虫病毒还具备发送带毒邮件和阻塞网络的功能,例如冲击波病毒(以阻塞网络为特征),以及小邮差病毒(以发送带毒邮件为特征)等。
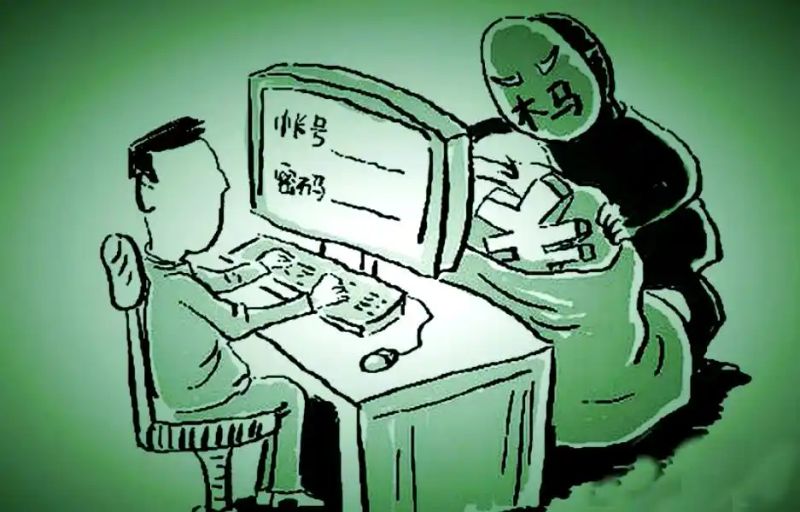
木马、黑客、脚本病毒
木马病毒与黑客病毒,木马病毒,其前缀为Trojan,而黑客病毒的前缀名通常为Hack。木马病毒的特点是能够通过网络或系统漏洞潜入用户系统并隐藏,进而泄露用户信息。黑客病毒则提供可视界面,能够对用户电脑进行远程操控。这两种病毒常常相伴而生,木马病毒负责入侵,而黑客病毒则负责控制。如今,这两种类型的病毒在功能上日益融合。常见的木马病毒包括QQ消息尾巴木马Trojan.QQ3344,以及针对网络游戏的木马病毒如Trojan.LMir.PSW.60。值得注意的是,病毒名中包含PSW或PWD等字样,通常表示该病毒具有盗取密码的功能(这些字母通常是“密码”的英文“password”的缩写)。此外,还有一些黑客程序,例如网络枭雄(Hack.Nether.Client)等。
脚本病毒,其前缀为Script,是一种利用脚本语言编写的病毒。这类病毒的特点是通过网页进行传播,例如知名的红色代码(Script.Redlof)。此外,脚本病毒还可能带有VBS、JS等前缀,以表明其使用的脚本类型,如欢乐时光(VBS.Happytime)和十四日(Js.Fortnight.c.s)等。
宏病毒到破坏性程序病毒
宏病毒,其前缀为Macro,后跟不同的第二前缀以区分其感染的文档类型。这些第二前缀包括Word、Word97、Excel、Excel97等,用于指示病毒所感染的OFFICE系列文档的具体版本。例如,只感染WORD97及以前版本的病毒会采用Word97作为第二前缀,格式为Macro.Word97;而只感染WORD97以后版本的病毒则采用Word作为第二前缀,格式为Macro.Word。对于EXCEL文档同样适用此规则。这类病毒的共同特点是能够感染OFFICE系列文档,并通过OFFICE通用模板进行快速传播,例如著名的美丽莎(Macro.Melissa)病毒。
后门病毒,其前缀为Backdoor,这类病毒的共同特征是能够通过网络进行传播,并在用户的系统上开启后门,从而带来潜在的安全风险。例如,许多用户可能都曾遭遇过IRC后门,如Backdoor.IRCBot等。
病毒种植程序,这类病毒在运行时,会从其体内释放出一个或多个新的病毒文件到系统目录中,随后由这些新释放的病毒进行破坏活动。例如,冰河播种者(Dropper.BingHe2.2C)和MSN射手(Dropper.Worm.Smibag)等病毒,都具备这样的特性。
破坏性程序病毒,其前缀为“Harm”,这类病毒通常拥有吸引人的图标,旨在诱导用户点击。一旦用户上当点击,病毒将直接对计算机造成损害。例如,格式化C盘病毒(Harm.formatC.f)和杀手命令病毒(Harm.Command.Killer)等,都属于此类病毒。
玩笑病毒和捆绑机病毒
玩笑病毒,以“Joke”为前缀,亦被称为恶作剧病毒。这类病毒通常拥有吸引人的图标,诱导用户点击。然而,当用户中招时,病毒并不会真正对计算机造成损害,而是会进行一些看似破坏性的操作来吓唬用户。例如,女鬼(Joke.Girlghost)病毒便属于此类。
捆绑机病毒,其前缀为“Binder”,具有独特的捆绑特性。病毒作者会利用专门的捆绑程序,将病毒与诸如QQ、IE等常用应用程序紧密结合。这些被捆绑的文件外观上并无异样,一旦用户运行这些看似正常的应用程序,病毒便会随之隐藏运行,给用户带来潜在风险。例如,我们熟悉的捆绑QQ病毒(Binder.QQPass.QQBin)以及系统杀手病毒(Binder.killsys)等,都属于此类范畴。